S AI si dnes za víkend postavíš to, na čo by programátor potreboval týždne. Či tvoj projekt vydrží, alebo ti ho niekto rozbije, nerozhoduje programovanie, ale to, či len odklepávaš Enter.
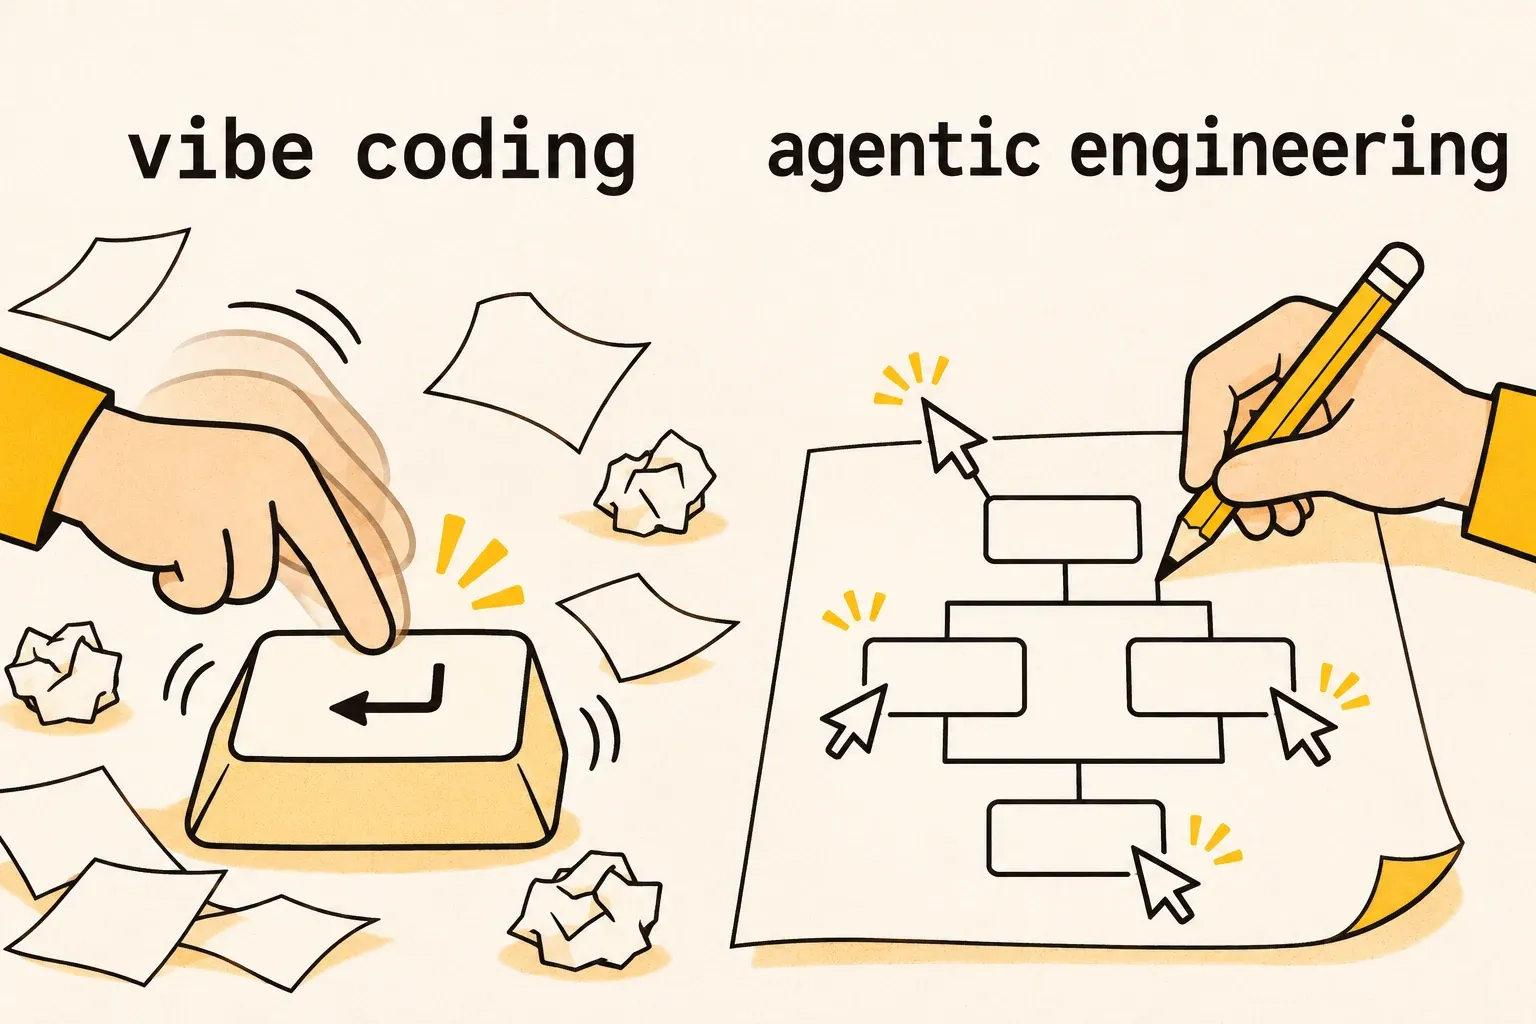
Vibe coder nechá na AI všetko: technológie, databázu aj to, kto sa kam dostane. Agentic engineer určí smer a architektúru vopred a do dôležitých rozhodnutí vstupuje sám. Preto sa mu väčšina chýb nižšie vôbec nestane.
Programujem viac ako 15 rokov. Toto je 10 chýb, na ktoré som počas svojej praxe narazil, a ako sa im vyhnúť.
Vibe coding vs agentic engineering
| Vibe coding | Agentic engineering | |
|---|---|---|
| Technológie | vyberie AI | vyberieš ty, AI navrhne možnosti |
| Databáza a architektúra | „nejako to bude“ | navrhnuté vopred, aby sa dalo rásť |
| Kto smie čo | rieši sa, keď niečo unikne | kontroluje server od prvého dňa |
| Kontrola kódu | „vyzerá, že to funguje“ | druhý agent alebo človek pred každým nasadením |
| Veľká úloha | jeden prompt a čakanie | rozsekaná na menšie kroky |
10 chýb v skratke
- Server nekontroluje, kto si a čo smieš. Cudzí človek sa dostane k cudzím dátam.
- Heslá a kľúče, ktoré sa dajú prečítať. V kóde alebo v súbore na webe.
- Push rovno do main-u. Chyba ide na web bez kontroly.
- Neoptimalizované obrázky. Pomalý web a horšie pozície v Google.
- Formulár, ktorý nechá človeka čakať. Strácaš leady aj peniaze za reklamu.
- AI slop vizuály. Žiadne mantinely, žiadna hierarchia.
- Prehltený kontext. Desiatky MCP serverov, ktoré nepotrebuješ.
- Pár slov a čakanie na zázrak. AI ti dá priemer.
- Celý slon na jeden prompt. Hodiny práce do koša.
- Myslieť si, že už vieš dosť. Nevieš, čo nevieš.
Je vibe coding bezpečný? Prvé dve chyby rozhodnú
1. Server nekontroluje, kto si a čo smieš
Absolútny základ a kritická bezpečnostná chyba, ktorá sa dá triviálne zneužiť. Nie je to ani hackovanie. Stačí vedieť, ako appka funguje na pozadí, a prepísať jedno číslo.
Typický príklad: prihlásenie chráni len stránku pre administrátorov. Funkcie, ktoré čítajú a menia dáta, sú ale otvorené každému, kto pozná cestu k nim.
Druhá podoba tej istej chyby je ID záznamu v adrese. Veľa databáz, napríklad PostgreSQL alebo MySQL, čísluje záznamy postupne: 1, 2, 3, 4. Vidíš v adrese /faktura/1042? Skús 1041. Ak server neoveruje, či faktúra patrí tebe, vidíš cudziu. Aj s týmto som sa v praxi stretol.
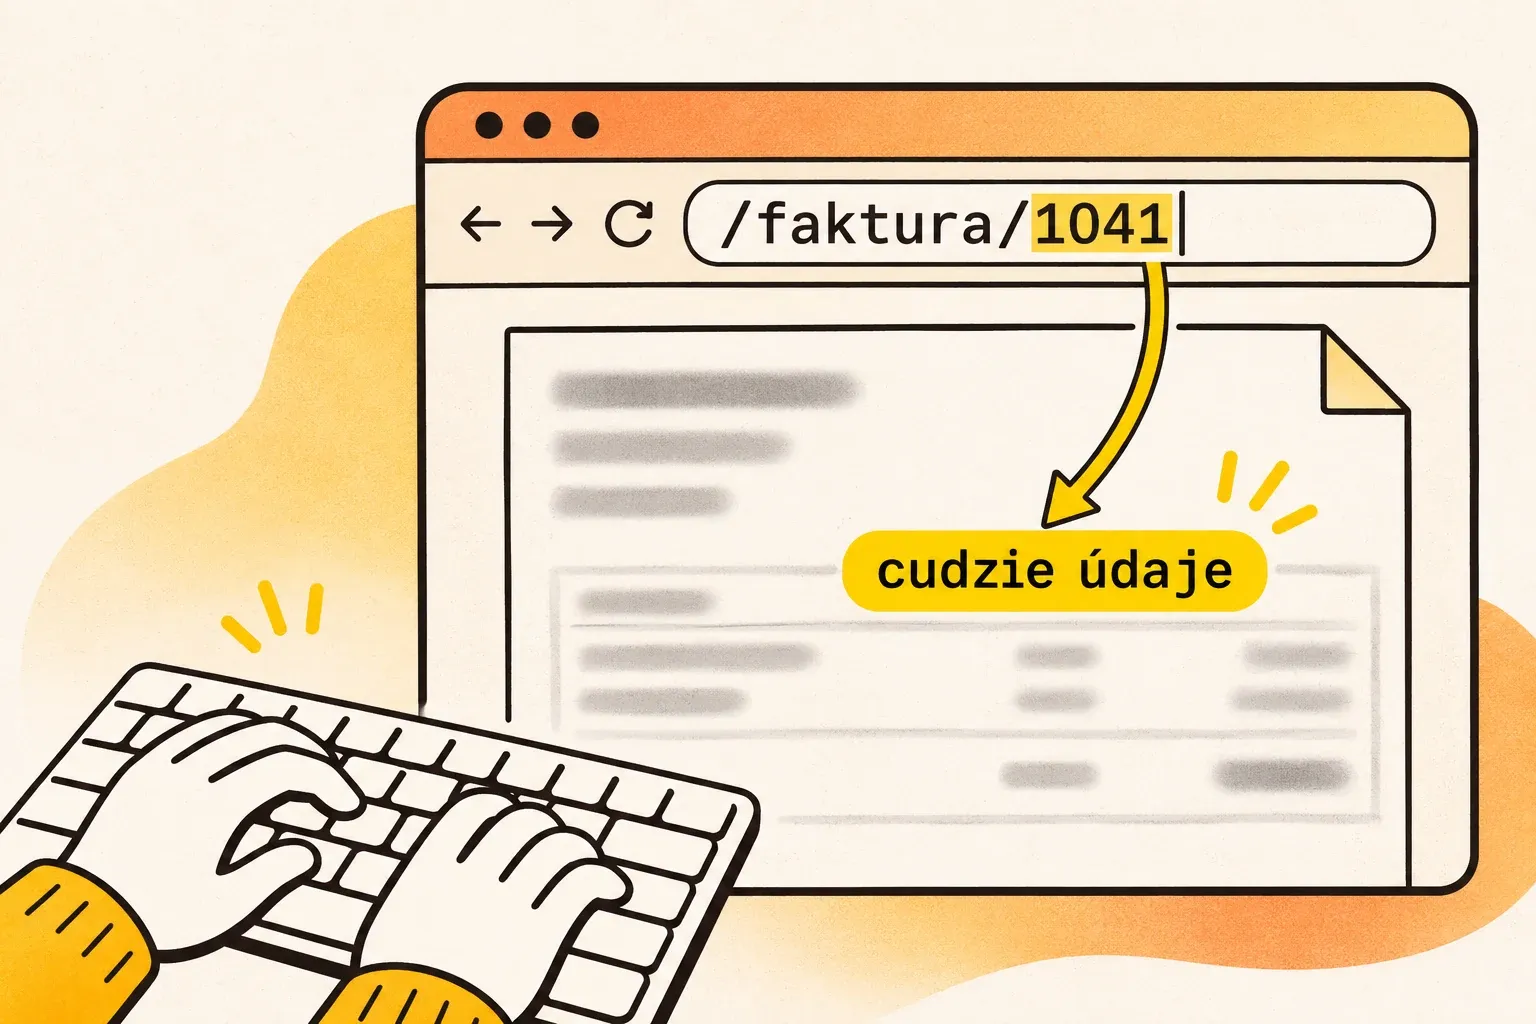
Náhodné ID, napríklad UUID, sa prakticky uhádnuť nedá. Môže ale niekde uniknúť, napríklad v odkaze alebo e-maile, takže chrániť ťa musí až kontrola na serveri.
Autentifikácia je, kto si. Autorizácia je, čo smieš urobiť. Obidve musí kontrolovať server, nie prehliadač. Skryté tlačidlo v appke nie je ochrana.
Ako zistíš, či to máš: vytvor si dva testovacie účty. Prihlás sa ako prvý, otvor záznam druhého a skús ho aj zmeniť alebo zmazať. Ak to ide, máš problém. Potom to daj skontrolovať agentovi:
Prejdi všetky funkcie a endpointy, ktoré čítajú alebo menia dáta. Pri každej mi napíš, či server overuje, kto je prihlásený a či smie s daným záznamom urobiť práve túto operáciu (podľa vlastníka, roly alebo zdieľania). Vypíš tie, kde to chýba, a navrhni opravu.
Ako sa tomu vyhnúť: pred nasadením daj kód skontrolovať druhému agentovi s čistým kontextom a vyšším reasoningom, alebo nástroju na code review, napríklad CodeRabbit či Greptile (oba majú verziu zdarma).
2. Heslá a kľúče, ktoré sa dajú prečítať
Ďalšia vec, ktorú odporúčam skontrolovať: či v kóde nemáš natvrdo zapísané heslá, API kľúče alebo tokeny. Heslo, ktoré je raz v histórii Gitu, sa zle odstraňuje. A keď na kóde pracuje AI agent, dostane sa aj do jeho kontextu.
Ešte horšie je, keď sa dá konfiguračný súbor s heslami, napríklad .env, stiahnuť priamo z webu. A boti ho budú hľadať skôr, ako si myslíš.
Každý verejný SSL certifikát sa totiž zapisuje do verejných záznamov (Certificate Transparency) a boti ich sledujú. Len čo tvoja doména dostane certifikát, môžu na nej začať skúšať adresy ako /.env alebo /.git/config. Hľadajú prístup k databáze, administrácii alebo k čomukoľvek, čo má byť zamknuté.
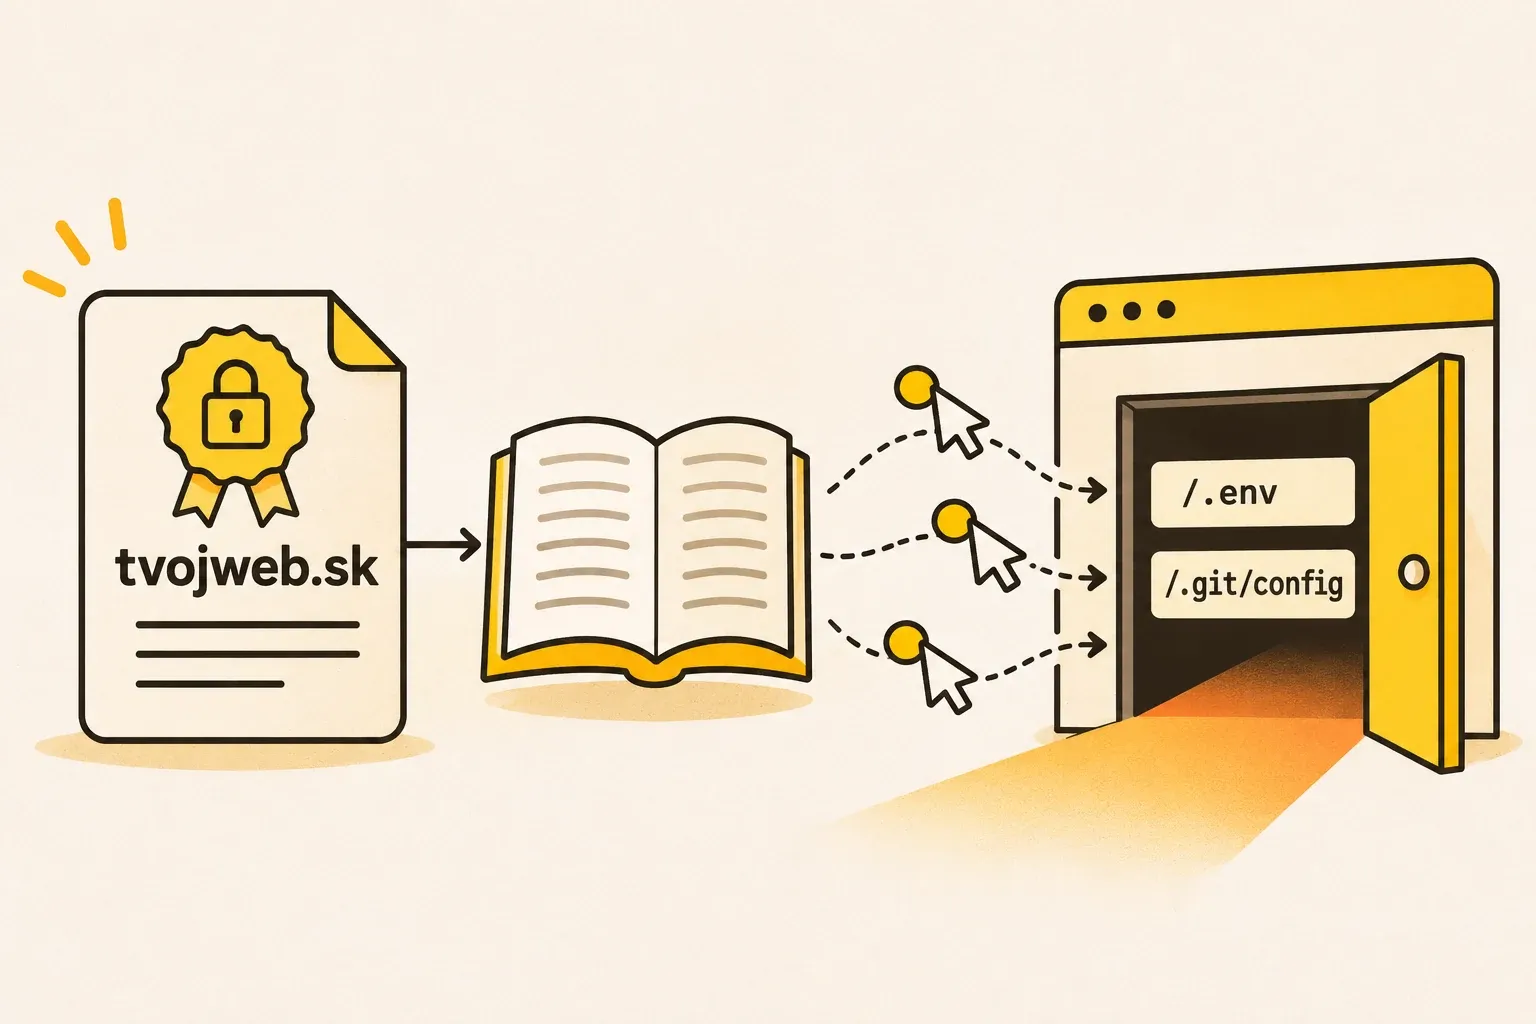
Ak ho nájdu, je to asi najhoršia chyba, akú môžeš mať. Väčšinou za ňou je zlé nastavenie servera, a to aj vtedy, keď si myslíš, že ho máš ošetrený.
Príklad: máš firewall a v Nginx zablokovaný .env. Appka ale beží v Dockeri a jej port je publikovaný von. Docker si otvára porty mimo pravidiel firewallu (napríklad ufw), takže bot sa k appke dostane priamo, popri Nginx, a tvoje blokovanie neplatí. Ak appka súbor .env sama vydá, je vonku.
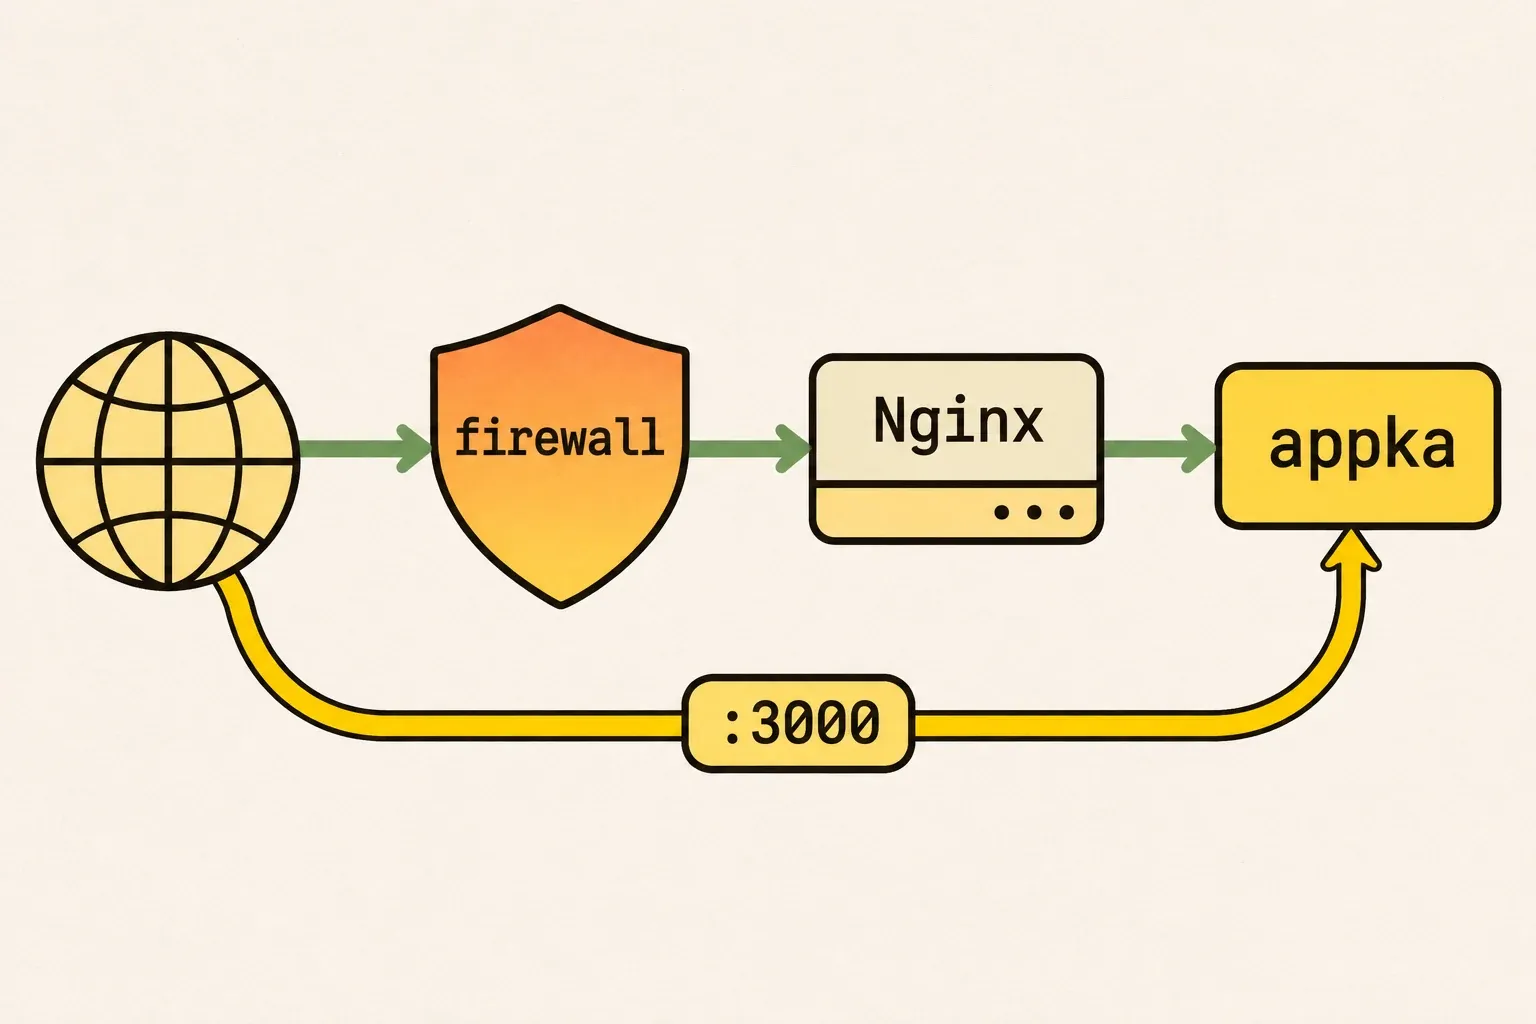
Ako zistíš, či to máš: otvor si v prehliadači tvojweb.sk/.env a tvojweb.sk/.git/config. Nesmie sa ukázať obsah súboru, ideálne vráti chybu 403 alebo 404. Potom:
Prehľadaj celý repozitár aj jeho git históriu a nájdi heslá, API kľúče a tokeny zapísané priamo v kóde. Hodnoty nevypisuj ani čiastočne, ani obsah súborov. Uveď len súbor, riadok, typ nálezu a pri histórii commit. Nič zatiaľ nemeň. Potom skontroluj nastavenie servera: ktoré porty sú otvorené do internetu, či Docker nepublikuje porty mimo firewallu a či sa dá z webu stiahnuť .env alebo priečinok .git.
Ako sa tomu vyhnúť:
- heslá a kľúče patria do premenných prostredia (environment variables), teda do nastavení servera, nie do kódu. Pozor: čo sa pri zostavení vloží do JavaScriptu pre prehliadač, je verejné, aj keď to prišlo z premennej prostredia,
- v Dockeri publikuj porty len pre server samotný (
127.0.0.1:3000:3000) a von púšťaj iba cez Nginx (ak beží Nginx tiež v Dockeri, stačí spoločná interná sieť bez publikovaného portu), - zapni si na GitHube Secret Scanning a Push Protection (pri verejných repozitároch zdarma, pri súkromných over, či ich tvoj plán má). Zachytia veľa, ale nie všetko.
Keď sa to už stalo: appku čo najskôr vypni, vymeň všetky heslá a kľúče, oprav chybu a až potom ju pusti znova. Nestačí súbor zmazať, uniknuté heslo ostáva uniknuté.
Ako nasadzovať, aby chyba nevisela na webe týždne
3. Push rovno do main-u
Pri malých projektoch to môže byť v pohode. Keď ale máš zapnutý automatický deploy a pushuješ rovno do hlavnej vetvy, neotestovaná chyba ti môže na webe visieť aj niekoľko týždňov.
Ako sa tomu vyhnúť: zamkni hlavnú vetvu (main, pri starších repozitároch master) a zmeny posielaj cez pull request. To je žiadosť o zlúčenie kódu: zmena počká na kontrolu a až potom ide na web. Na pull request vieš napojiť aj automatické review od AI.
Prečo je vibe-codovaný web pomalý
4. Neoptimalizované obrázky
Túto chybu nerobí len AI, robia ju aj ľudia. Nahráš na web fotku z mobilu, ktorá má niekoľko megabajtov, a stránka sa načítava pomaly. Google rýchlosť zohľadňuje pri hodnotení stránok a návštevníci z pomalého webu odchádzajú.
Podľa štúdie Deloitte pre Google mali e-shopy, ktorých mobilný web sa zrýchlil o desatinu sekundy, o 8,4 % vyšší konverzný pomer.
AI agent na to sám od seba nemyslí. Keď ho požiadaš, aby dal obrázok na web, a v kontexte nemá pravidlo, že obrázky treba optimalizovať, pravdepodobne ho tam dá tak, ako je. Nedá sa na to spoliehať.
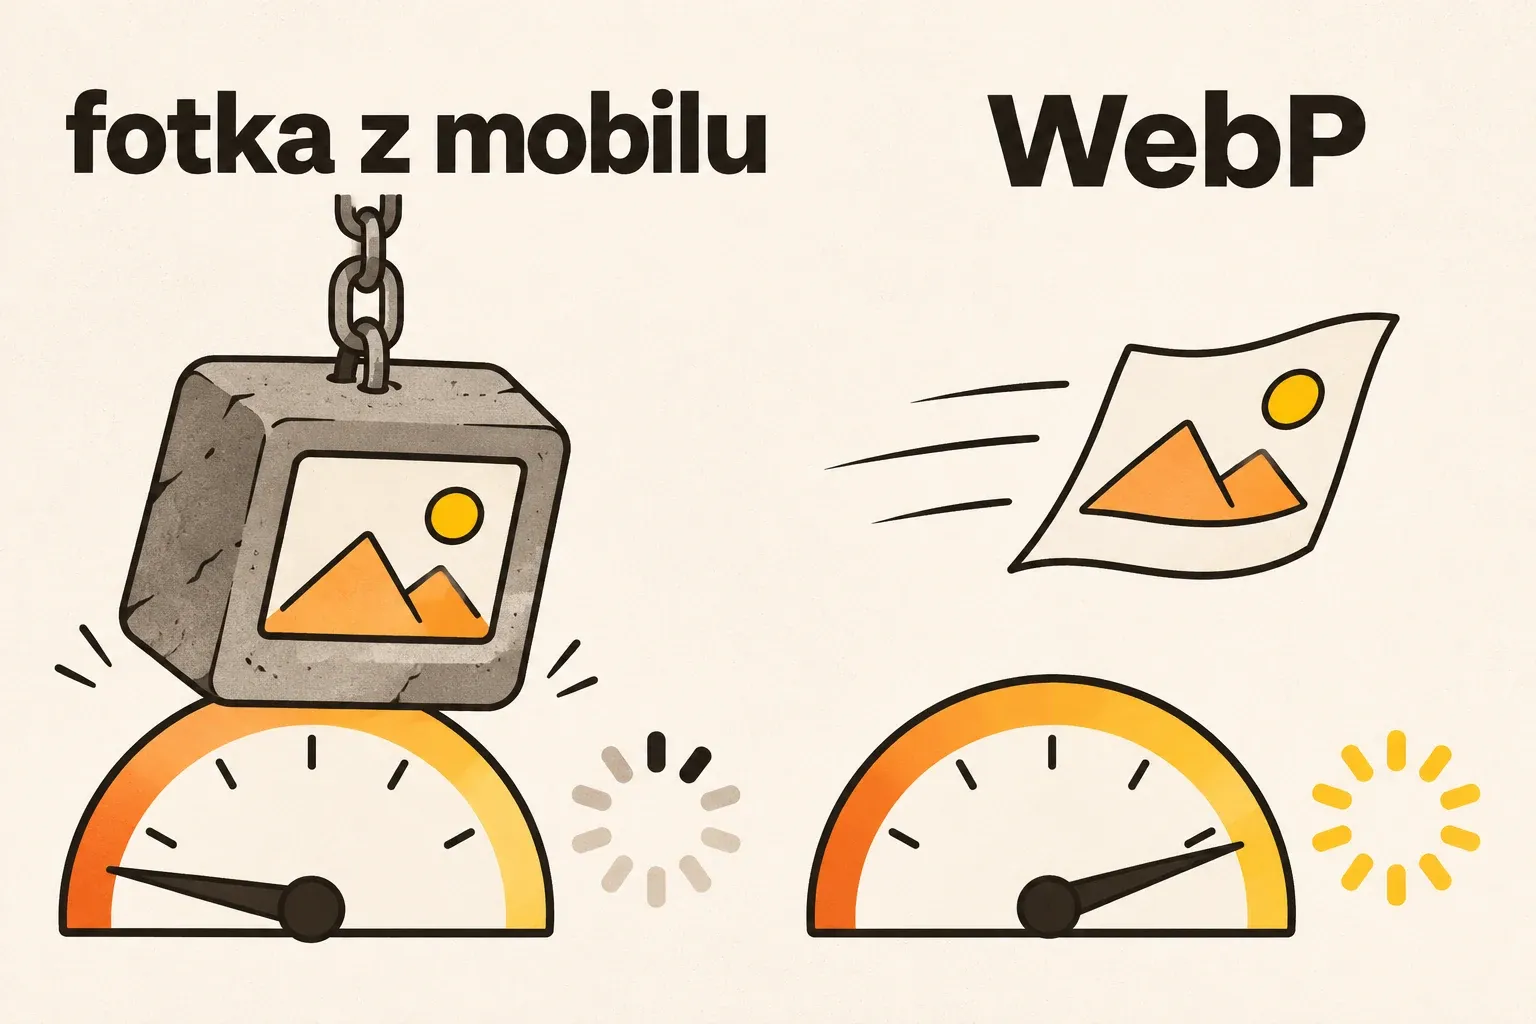
Ako zistíš, či to máš: daj adresu webu do PageSpeed Insights. Ukáže ti, ako rýchlo sa web načíta na mobile aj na počítači a ktoré obrázky ho brzdia.
Ako sa tomu vyhnúť:
- obrázok zmenši na rozmer, v akom sa naozaj zobrazuje, a pre mobil priprav menšiu verziu,
- použi moderný formát, WebP alebo AVIF,
- obrázky nižšie na stránke načítavaj až vtedy, keď k nim človek doscrolluje (lazy load),
- hlavný obrázok úplne hore naopak lazy load mať nesmie a dostane prednosť (
fetchpriority="high"). Často je to najväčší prvok na obrazovke a podľa neho Google meria, kedy je stránka načítaná (LCP), - každému obrázku nastav šírku a výšku, aby stránka pri načítaní neposkakovala,
- obrázky servíruj cez CDN, teda zo servera blízko návštevníka.
Najlepšie je dať to agentovi raz do pravidiel, aby na to myslel pri každom obrázku:
Pridaj do pravidiel projektu (AGENTS.md alebo CLAUDE.md) pravidlo pre obrázky: zmenšiť na zobrazovaný rozmer a pripraviť menšie verzie pre mobil, formát WebP alebo AVIF, vždy nastaviť šírku a výšku, obrázky pod prvou obrazovkou načítavať s loading="lazy" a hlavný obrázok hore nikdy lazy, ale s fetchpriority="high". Potom podľa toho skontroluj a oprav obrázky, ktoré už na webe sú.
5. Formulár, ktorý nechá človeka čakať
Videl som formulár, ktorého odoslanie trvalo 10 sekúnd a po pár dňoch prestal fungovať úplne. Pritom na neho bežali platené reklamy.
Ako zistíš, či to máš: odošli svoj formulár na mobile. Ak potvrdenie neuvidíš hneď, časť ľudí ti odíde skôr.
Ako sa tomu vyhnúť: dôležitý formulár má údaje najprv uložiť, potvrdenie ukázať okamžite a všetko ostatné (e-mail, CRM, tabuľka) spraviť na pozadí. Keď niektorá služba vypadne, systém to skúsi znova neskôr a údaje sa nestratia. Ja na to používam Convex Workflows, ide to aj cez Workflows od Upstashu alebo Vercelu.
Prečo ti AI dáva priemerné výsledky
Ďalšie štyri chyby nie sú o kóde, ale o tom, ako AI zadávaš úlohy. Stoja čas a peniaze rovnako.
6. AI slop vizuály
Preplácané, kopa textu, emoji, žiadna hierarchia. Problém nie je AI, ale chýbajúce mantinely. Daj jej písmo, farby, rozloženie, čo nesmie používať a ukážky toho, čo sa ti páči.
7. Prehltený kontext
Desiatky MCP serverov a stovky skillov, z ktorých je pre aktuálnu úlohu relevantné možno 1 %. Míňaš limity, v kontexte sú protichodné pokyny a všetko trvá dlhšie. Matt Pocock radí: všetko zmaž, začni od nuly a pridávaj len to, čo reálne treba.
8. Pár slov a čakanie na zázrak
Bez konkrétnych podkladov ti AI dá všeobecný, priemerný výsledok. Daj jej príklady toho, čo u teba fungovalo najlepšie, svoje podklady a jasné kritériá, čo je dobrý výsledok. Pred väčšou úlohou nech sa ťa najprv vypýta, čo nevie (na to je dobrý grilling skill od Matta Pococka).
9. Celý slon na jeden prompt
Raz som agentovi v noci zadal veľký cieľ a išiel spať. Makal na ňom 14 hodín a výsledok bol prakticky nepoužiteľný. Veľká úloha je plná rozhodnutí, ktoré treba urobiť vopred. Rozsekaj ju na menšie kroky, rozhodnutia urob sám a až potom kroky rozdeľ agentom.
Najväčšia chyba: myslieť si, že už vieš dosť
10. Nevieš, čo nevieš
Keď nerozumieš kódu, ktorý AI napíše, nevieš posúdiť ani návrh, ani štruktúru databázy. AI ti vygeneruje niečo, čo pôsobí veľmi sebaisto, a o pár mesiacov riešiš bolestivé prerábky. AI splnila tvoje zadanie, len si nevedel, že existuje riešenie, ktoré by sedelo lepšie.
Pomáha jednoduchý zvyk: pred každým väčším rozhodnutím sa agenta opýtaj na 2 až 3 možnosti a ich nevýhody. A keď ide appka k zákazníkom, nechaj ju skontrolovať niekým, kto rozumie viac ako ty.
Časté otázky
Je vibe coding bezpečný?
Taký bezpečný, aké sú rozhodnutia za ním. AI vie napísať bezpečný kód, ale sama od seba to často neurobí, najmä pri kontrole prístupov. Koľko kontroly treba, závisí od toho, s akými dátami appka pracuje a čo by sa stalo, keby ich niekto zneužil. Appka s údajmi zákazníkov potrebuje kontrolu vždy.
Môžem appku z Lovable, Cursoru alebo Claude pustiť zákazníkom?
Môžeš, ale až po kontrole. Chyby 1 a 2 z tohto článku sú minimum, nie celý zoznam, a pri citlivých dátach nechaj appku pozrieť aj človeka. Platí to rovnako pre všetky nástroje, chyby nerobí nástroj, ale chýbajúce zadanie.
Nahradí tento zoznam bezpečnostný audit?
Nie. Je to výber najčastejších chýb, nie úplný zoznam. Skutočná kontrola zahŕňa aj server, jeho nastavenie, verzie softvéru a ďalšie veci, ktoré sa z kódu nedajú vyčítať.
Čo je agentic engineering?
Práca s AI agentmi, pri ktorej o smere, architektúre a kontrole rozhoduješ ty a agenti robia prácu. Nie je to o tom, či vieš programovať, ale o tom, či vieš, čo od AI chceš a ako overíš, že to urobila dobre.
Čo si z toho zobrať
Vibe coding na interné nástroje a prototypy je za mňa absolútna bomba. Keď ale chceš dať softvér do rúk zákazníkom, prestaň len odklepávať Enter. Rozhoduj sám, kontroluj druhým agentom a dôležité veci nechaj skontrolovať človekom.
Poďme sa posunúť od vibe codingu k agentic engineeringu. A pamätaj: neslopaj.